
Кибератаки 2026 и ФССПБ
В 2026 году мир столкнулся с беспрецедентным ростом киберугроз: за первое полугодие зафиксировано 4 911 особо опасных инцидентов — вдвое больше, чем за предыдущие шесть месяцев, и на 71% больше, чем годом ранее. Если раньше атаки часто носили демонстративный характер, то теперь они нацелены на прямое уничтожение инфраструктуры и хищение активов.
Ключевым событием года стал взлом крупнейшей криптобиржи Binance 29 октября, когда были похищены активы на сумму около $6,34 млрд — абсолютный рекорд в истории криптоиндустрии. Злоумышленники не крали приватные ключи: они скомпрометировали ноутбук DevOps-инженера, получили доступ к внутреннему сервису подписи транзакций и заставили легитимную систему биржи подписывать переводы. На Ethereum использовался механизм EIP-7702, а основная часть средств была выведена всего за 20 минут через десять блокчейнов. ФБР возложило ответственность на северокорейскую группировку TraderTraitor, связанную с Lazarus Group.
В августе 2026 года группировка Rhysida атаковала сети Сената Берлина, похитив 5,7 ТБ данных и потребовав выкуп в 2 млн евро (30 биткоинов) до 4 сентября; украденные данные выставлены на продажу в даркнете с 28 августа. Представитель Сената Кристина Рихтер охарактеризовала группировку как высокопрофессиональную, отметив, что данные, вероятно, будут перепроданы или опубликованы. Этот инцидент дополняет картину 2026 года: атаки всё чаще носят характер вымогательства с публикацией данных, а не только уничтожения инфраструктуры.
Среди других значимых событий — атака на холодильные системы Danfoss, выведшая из строя охлаждение как минимум в 380 супермаркетах Европы, утечка данных через Amadeus, затронувшая 15 авиакомпаний, и утечка 149 млн аккаунтов. Общая тенденция 2026 года — переход от атак на данные к атакам на уничтожение инфраструктуры, рост фишинга с 7% до 23% и активное использование ИИ для автоматизации и масштабирования вторжений.
Последним резонансным инцидентом стало уничтожение облачной инфраструктуры российского провайдера Beget в ночь на 2 ноября 2026 года
Платформа Beget не подлежит восстановлению и отстраивается заново, а на её мощностях размещались более 334 000 действующих сайтов в зонах .ru, .рф и .su — около 14,6% всех «живых» ресурсов Рунета. Это первый публично подтверждённый случай в России, когда целевая атака привела к необратимому уничтожению целой облачной платформы крупного провайдера, а не просто к нарушению её работы.
“TRITON” и “Stuxnet” как модели атаки
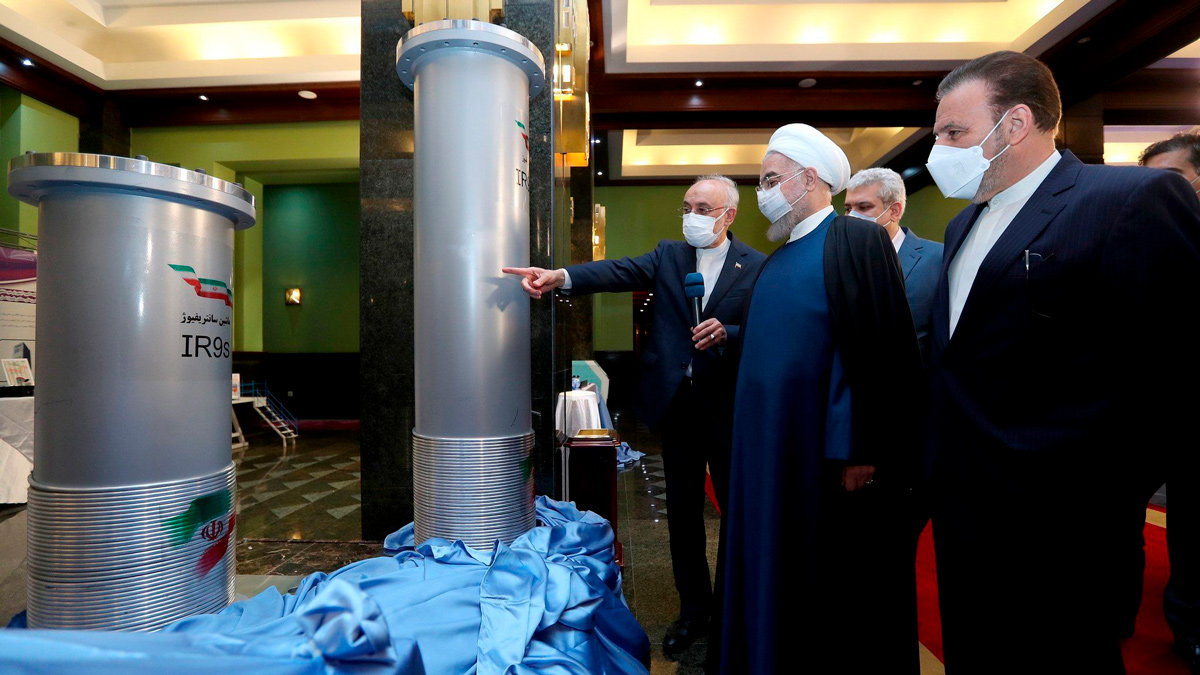
В 2010 году (по некоторым данным, атака началась еще в 2008 году) компьютерный червь Stuxnet, предположительно разработанный спецслужбами США и Израиля, атаковал иранский завод по обогащению урана в Натанзе. Целью были не офисные компьютеры, а промышленные контроллеры Siemens S7-300/400, управлявшие газовыми центрифугами. Stuxnet — это компьютерный червь, используемый в секретной операции «Олимпийские игры», в рамках которой он был разработан и применён. Само имя «Stuxnet» было присвоено червю позже специалистами по компьютерной безопасности, которые начали его изучать, а не создателями операции. Тактика атаки предусматривала :
- Проникновение: Червь распространялся через зараженные USB-флешки, преодолевая «воздушный зазор» (физическую изоляцию сети завода).
- Скрытность: Попав в систему, Stuxnet не сразу начинал вредить. Он выжидал, проверяя, соответствует ли конфигурация системы конкретным параметрам (например, наличие определенных частотных преобразователей от конкретных производителей).
- Саботаж: Достигнув цели, червь начинал манипулировать установками частотных преобразователей, которые управляли скоростью вращения роторов центрифуг. Он заставлял их вращаться либо слишком медленно (2 Гц), либо слишком быстро (1410 Гц), что приводило к разрушению оборудования.
- Обман операторов: Ключевая особенность — для операторов на пульте управления Stuxnet транслировал нормальные данные, в то время как в реальности центрифуги разрушались. Атака была обнаружена не сразу, а по косвенным признакам и сообщениям о массовых поломках.
Stuxnet не просто «ломал» преобразователь, а целенаправленно изменял его рабочие параметры, заставляя оборудование работать в опасных, не расчётных режимах. Механизм был следующим:
- Внедрение в PLC: Червь заражал программируемый логический контроллер (ПЛК) Siemens, который управлял частотными преобразователями.
- Подмена команд: Вредоносный код перехватывал команды, которые SCADA-система отправляла на преобразователи, и заменял их на собственные вредоносные значения.
- Циклическое изменение частоты: Stuxnet изменял уставку на короткие промежутки времени (например, на 15 минут), заставляя центрифуги то резко ускоряться, то почти останавливаться:
- Сначала частота поднималась до 1410 Гц — что соответствует нижнему пределу разрушения для этих центрифуг (диапазон 1400–1432 Гц).
- Затем частота сбрасывалась до 2 Гц, что означало практически полную остановку ротора.
- После этого она возвращалась к значению чуть выше 1000 Гц.
4. Сокрытие от операторов: Пока роторы центрифуг разрушались от таких перегрузок, Stuxnet транслировал на пульт оператора нормальные данные, создавая иллюзию штатной работы
Инцидент TRITON (также известный как TRISIS или HatMan) — это первая публично подтверждённая кибератака, нацеленная на системы противоаварийной защиты. В отличие от атак на офисные сети или даже на обычные промышленные контроллеры, здесь целью было отключить или модифицировать «последний рубеж» защиты, который предназначен для аварийной остановки производства при возникновении опасных условий. Компрометация SIS означает, что предприятие или государство теряет способность предотвратить физическую катастрофу — взрыв, выброс токсичных веществ или разрушение оборудования.
Таким образом, манипуляция технологическими установками — это не взлом с целью кражи данных, а целенаправленное изменение физических параметров работы оборудования (в данном случае — скорости вращения). Это приводило к тому, что центрифуги работали за пределами своих механических допусков, что вызывало их физическое разрушение и срыв процесса обогащения. Для защиты КИИ, как мы обсуждали, это означает, что системы мониторинга должны иметь независимые каналы верификации состояния оборудования, а не полагаться только на данные, поступающие от системы диспетчерского управления и сбора данных или АСУ ТП верхнего уровня: она собирает телеметрию с датчиков и контроллеров, отображает состояние процесса оператору и позволяет подавать команды управления.
В 2017 году на нефтехимическом заводе в Саудовской Аравии злоумышленники развернули вредоносную программу TRITON, которая взаимодействовала с контроллерами безопасности Triconex производства Schneider Electric. TRITON позволял удалённо управлять контроллерами, модифицировать их прошивку в памяти и выполнять произвольный код, чтобы отключить или изменить логику аварийных остановок, при этом система внешне продолжала работать в нормальном режиме. Для доставки полезной нагрузки атакующим требовался доступ к инженерной рабочей станции, связанной с системой противоаварийной защиты, и ключ контроллера в режиме программирования. Именно инженерная станция стала мостом между корпоративной и технологической сетями КИИ, позволив злоумышленникам добраться до критического контура безопасности.
Атака была обнаружена случайно: из-за ошибки в коде вредоносной программы сработала система безопасности, что привело к двум автоматическим аварийным остановкам завода. Именно этот сбой и позволил выявить вторжение до того, как были достигнуты его предполагаемые эффекты. По оценкам экспертов, если бы злоумышленникам удалось реализовать задуманное, последствия могли быть катастрофическими — вплоть до взрыва или выброса токсичных веществ с угрозой для жизни людей.
Кейс TRITON подтверждает необходимость архитектурных ограничений, предусмотренных ФССПБ . Система противоаварийной защиты — это «последний технологический рубеж», а система защитной КИИ, обслуживающая элементы охранных контуров ФКИ и её компрометация означает, что государство или предприятие теряет способность предотвратить физическую катастрофу.
Поэтому в рамках ФССПБ доступ к инженерным станциям, связанным с системой противоаварийной защиты или КИИ СТСП контуров безопасности объектов ФКИ, должен подчиняться тем же принципам, что и доступ к другим критическим контурам: JIT-доступ, сегментация, мониторинг аномалий и запрет на постоянные привилегии. Защита КИИ — это не только защита данных, но и защита физической безопасности, что делает этот кейс особенно значимым для вашей модели: КИИ, обслуживающая защитные контуры, не может рассматриваться как «гражданская» — её компрометация ведёт к последствиям, несоизмеримым с потерей информации.
КИИ СТСП контуров безопасности объектов ФКИ, — критический контур, обслуживающий контуры управления защитными системами контуров охраны и противодействия БА. Её компрометация позволяет:
- подменять команды и данные, скрывая компрометацию, сбой или аварию;
- менять установки на обслуживаемом оборудовании;
- использовать инженерные станции как мост между системами КИИ на объекте.
Поэтому в рамках ФССПБ доступ к SCADA и связанным инженерным станциям должен строиться на JIT-доступе, сегментации IT/OT, мониторинге аномалий и запрете постоянных привилегий. КИИ СТСП — это не просто «пульт», а точка, через которую противник может управлять физическим процессом защиты.
ФССПБ как объект кибератак.
Допуск к работе с государственной тайной специалистов по защите критической информационной инфраструктуры не является гарантией от дискредитации самой КИИ, поскольку они, по аналогии со специальными техническими средствами противодействия (СТСП), сами становятся целью оперативных (вербовочных) атак. Допуск — это юридический барьер, подтверждающий формальную проверку, но не психологическую устойчивость и не лояльность в условиях длительного и изощрённого давления. Специалист по защите КИИ обладает уникальными знаниями об уязвимостях, привилегированным доступом и пониманием того, как обойти защитные механизмы, что делает его вербовку исключительно ценным приобретением для противника. Вербовка часто происходит не напрямую, а через поэтапное вовлечение: сначала нейтральные задачи, затем — всё более серьёзные, с формированием зависимости через шантаж, долги или идеологическую обработку молодых и в основной массе не имеющих жизненного опыта людей.
Для защиты КИИ контуре ФССПБ превентивно учитывает сценарии «двойного шантажа» (шифрование + утечка) для обеспечения не только техническую устойчивости КИИ, но и защиту от компрометации данных, включая сегментацию, резервное копирование и мониторинг аномалий.
В результате завербованный специалист способен не просто передать данные, но и целенаправленно дискредитировать КИИ изнутри — внедрить вредоносный код, изменить конфигурацию, создать «слепые зоны» для ПВО или обеспечить обход защитных контуров. В этом смысле ФССПБ должна рассматривать персонал не как статичный «допущенный» ресурс, а как динамический объект защиты, по отношению к которому применяются меры, аналогичные защите от СТСП: многоуровневый психологический отбор, периодические проверки и специальная подготовка, ротация привилегированных специалистов, мониторинг поведенческих аномалий и контроль доступа.
Стандарты ФССПБ уже задают требования к квалификации персонала и предусматривают периодические проверки, однако этих мер недостаточно, если они не дополнены архитектурными ограничениями: даже завербованный специалист не должен иметь возможности в одиночку нанести необратимый ущерб через свое персональное, рабочее место.
Только сочетание жёсткого отбора, постоянного мониторинга и принципа нулевого доверия к привилегированным пользователям позволяет снизить риск того, что допуск к гостайне станет лишь формальным барьером, за которым скрывается завербованный агент
Для защиты критической информационной инфраструктуры, взятой на вооружение в контурах ФССПБ (закрытая КИИ, обслуживающая охранные и защитные системы, а не функционал объекта), эти инциденты имеют прямое значение: они показывают, что компрометация одной привилегированной точки доступа или управляющего контура способна обрушить целую платформу. Поэтому ФССПБ должна строиться на принципах нулевого доверия, изоляции критических функций подписи и управления от остальной инфраструктуры, многоуровневой авторизации и постоянного мониторинга аномалий. Без этого «военная» КИИ, обслуживающая контуры защиты, остаётся уязвимой для той же цепочки компрометации, что и гражданские системы, а значит, под угрозой оказывается устойчивость всей системы государственной устойчивости.
Ключевая особенность защитной КИИ в контексте инцидента TRITON: она должна быть независима от всех других систем управления объектом тем же оборудованием, чтобы её функция не была скомпрометирована и исключала конфликт задач. Именно эту независимость и «последний рубеж» защиты попытались обойти злоумышленники, атаковав инженерную станцию, связанную с защитной КИИ.